Mostrando postagens com marcador SPAM. Mostrar todas as postagens

quinta-feira, 29 de janeiro de 2015

Usuários Suíços inundados de SPAM

Usuários suíços estão sendo muito visados ​​por uma série de campanhas de spam entregar o Banker minúsculo (TinBa ou Ocupado) Trojan e-banking. Começando com terça-feira, os e-mails de spam parecem vir de endereços de e-mail aberto, com grandes provedores de serviços de e-mail gratuito suíços (Bluewin. ch, gmx.ch) e provedor de telecom Swiss Orange (orange.ch), mas, na verdade, são originários de linhas de banda larga localizadas em todo o mundo. Eles se disfarçam de e-mails com imagens enviadas a partir de iPhones, um MMS enviado ao usuário por Orange, e um pedido de um posto de trabalho:


Infelizmente para aqueles que caem para esses truques, os arquivos zip anexado conter apenas malware. "Enquanto a maioria das versões Tinba eu costumo vir através de está utilizando um domínio Generation Algorithm (DGA) para calcular o botnet atual C & C de domínio, a versão do Tinba que foi espalhado na Suíça desde ontem está usando botnet codificados C & C domínios ", observou ativista segurança suíço Raymond Hussy. Investigações posteriores revelaram que todos os endereços IP de envio estão Cutwail infectado IPs, e o malware tenta contactar quatro servidores C & C distintas, dois dos quais já foram sinkholed. Hussy recomenda aos administradores de rede para bloquear o tráfego de e para os restantes dois domínios ativos (serfanteg.ru, midnightadvantage.ru) e os seguintes: IPs. 91.220.131.216 e 91.220.131.61 "Em geral, 91.220.131.0/24 parece muito suspeito. Então você pode querer bloquear todo o netblock ", ressaltou ele, acrescentando que também seria uma boa idéia para bloquear nomes de arquivos com várias extensões de arquivos no seu gateway de e-mail.

sexta-feira, 9 de janeiro de 2015

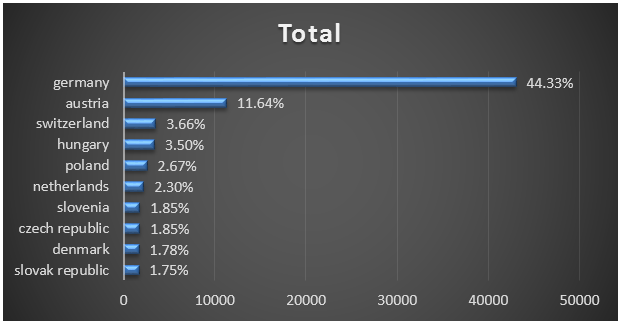
Novo ataque de SPAM tem Alemanha como alvo.

Especialistas em segurança na Microsoft detectou uma nova variante da família Win32 / Emotet que é direcionada aos usuários alemães com uma nova campanha de spam de e-mail.

Pesquisadores da Microsoft descobriram uma nova campanha criminosa é direcionada aos usuários alemães com uma nova variante de um sofisticado de malware bancário, Trojan: Win32 / Emotet.C . Os atacantes estão rodando campanha de email Spam na Alemanha para servir um malware financeiro, apelidado Emotet ,  projetados para furtar dados bancários on-line. Emotet não é uma nova estirpe de malware, que foi detectado pela primeira vez em junho passado pela Trend Micro. A variante Emotet detectado pela Microsoft, principalmente direcionados falantes de língua alemã e website bancário.
O malware tem uma muito eficaz  capacidade de rede sniffing , de acordo com os investigadores, é capaz de farejar dados enviados através de conexões HTTPS garantidos enganchando em oito APIs de rede.
Microsoft começou a sua investigação sobre Emotet desde Novembro de 2014, quando a campanha de e-mail de spam atingiu o seu pico.
emotet Microsoft telemetria
Emotet foi distribuído através de mensagens de spam  que foram escritos em alemão e que contêm um link para um servidor que hospeda o código malicioso ou malware que é apresentado como um documento harmessPDF. HeungSoo Kang do Centro de Proteção contra Malware da Microsoft explicou em um post no blog que a campanha de e-mail spam se baseia em e-mail contas comprometidas para espalhar os links maliciosos.
"Os e-mails de spam são difíceis para os servidores de e-mail para filtrar spam porque o componente usa contas de e-mail comprometidos para enviar links maliciosos.  Emotet módulo spam "s (detectado como  Spammer: Win32 / Cetsiol.A ) acessa o serviço de e-mail usando o nome da conta roubada e senhas para enviar spam. Isto significa técnicas anti-spam tradicionais, tais como a verificação de retorno, não será aplicável, pois o e-mail é enviado a partir de um endereço de e-mail vetados ou legítimo. "Está escrito no post .
Binários Emotet são entregues em arquivo .zip para que o software de arquivamento de arquivos padrão instalado irá abrir o arquivo malicioso.
Uma vez que o malware infecta uma máquina que faz download de um arquivo de configuração que contém a lista de bancos e serviços que é projetado para roubar credenciais de. Emotet também faz download de um arquivo que é usado para interceptar e registrar o tráfego de rede.
Win32 / Emotet família também pode roubar credenciais de conta de e-mail de e-mail instalado ou software de mensagens. As amostras analisadas pela Microsoft é capaz de roubar credenciais relacionadas com a seguinte software.
  • Eudora
  • Gmail Notifier
  • Google Desktop
  • Google Talk
  • Group Mail
  • IncrediMail
  • Mozilla Thunderbird
  • MSN ou Windows Live Messenger
  • Netscape 6 e Netscape 7
  • Outlook 2000, Outlook 2002 e Outlook Express
  • Windows Mail e Windows Live Mail
  • Yahoo! Messenger
Os dados roubados são enviados de volta para os servidores C & C e pode ser utilizado pelo malware para enviar e-mails de spam para outros usuários.
Preste atenção, para não abrir anexos ou clicar em links que veio em por e-mails suspeitos.

terça-feira, 28 de outubro de 2014

Novo PHISHING , email sobre EBOLA tem conteúdo malicioso.

Hackers enviam e-mails sobre ebola para disseminar praga digital

Mensagens utilizam falha de segurança no Windows.
Código dá controle do computador aos invasores.

Altieres RohrEspecial para o G1
O US-CERT, equipe de alertas de segurança do governo norte-americano, e a empresa de segurança Websense alertaram para e-mails maliciosos se aproveitando do tema do vírus ebola para disseminar pragas digitais. As mensagens tentam se passar por informativos da Organização Mundial de Saúde (OMS) e trazem um link ou anexo que, se aberto, pode contaminar o computador da vítima.
Os e-mails estão circulando desde a metade de outubro, de acordo com o US-CERT. Na última quinta-feira (23), a Websense reforçou o alerta, acrescentando que as mensagens passaram a se aproveitar da brecha no Windows que foi usada por hackers russos na operação "Sandworm" contra o governo ucraniano. A falha, que já foi corrigida, permite a criação de arquivos maliciosos do PowerPoint.
De acordo com a Webense, os hackers ainda não estão fazendo uso da técnica que burla a atualização da Microsoft. Isso significa que quem aplicou a correção, disponibilizada no dia 14 de outubro, não está vulnerável a esses ataques. No entanto, recomenda-se que todos tenham cuidado ao interagir com essas mensagens.
E-mail traz anexo que supostamente teria informações sobre como se prevenir do ebol (Foto: Reprodução/Websense)E-mail traz anexo que supostamente teria informações sobre como se prevenir do ebol (Foto: Reprodução/Websense)
Os e-mails fraudulentos tentam contaminar o computador da vítima com uma praga digital chamada de Dark Komet. O código é um tipo de ferramenta de administração remota (RAT, na sigla em inglês) que dá aos hackers acesso total ao sistema infectado e permite roubo de informações.

quinta-feira, 18 de setembro de 2014

SPAM UMA PRAGA QUE FAZ AS EMPRESAS PERDEREM MILHÕES DE REAIS


O Cert.Br centro de resposta a incidentes recebe registro de spams de todo o país , é importante relatar a ocorrência para que novos filtros possam ser desenvolvidos pelos pesquisadores.

Guilherme Neves.

EM 2026, CIBERSEGURANÇA DEIXOU DE SER UM PROBLEMA TÉCNICO A transição da defesa tática para a liderança estratégica em infraestruturas crít...